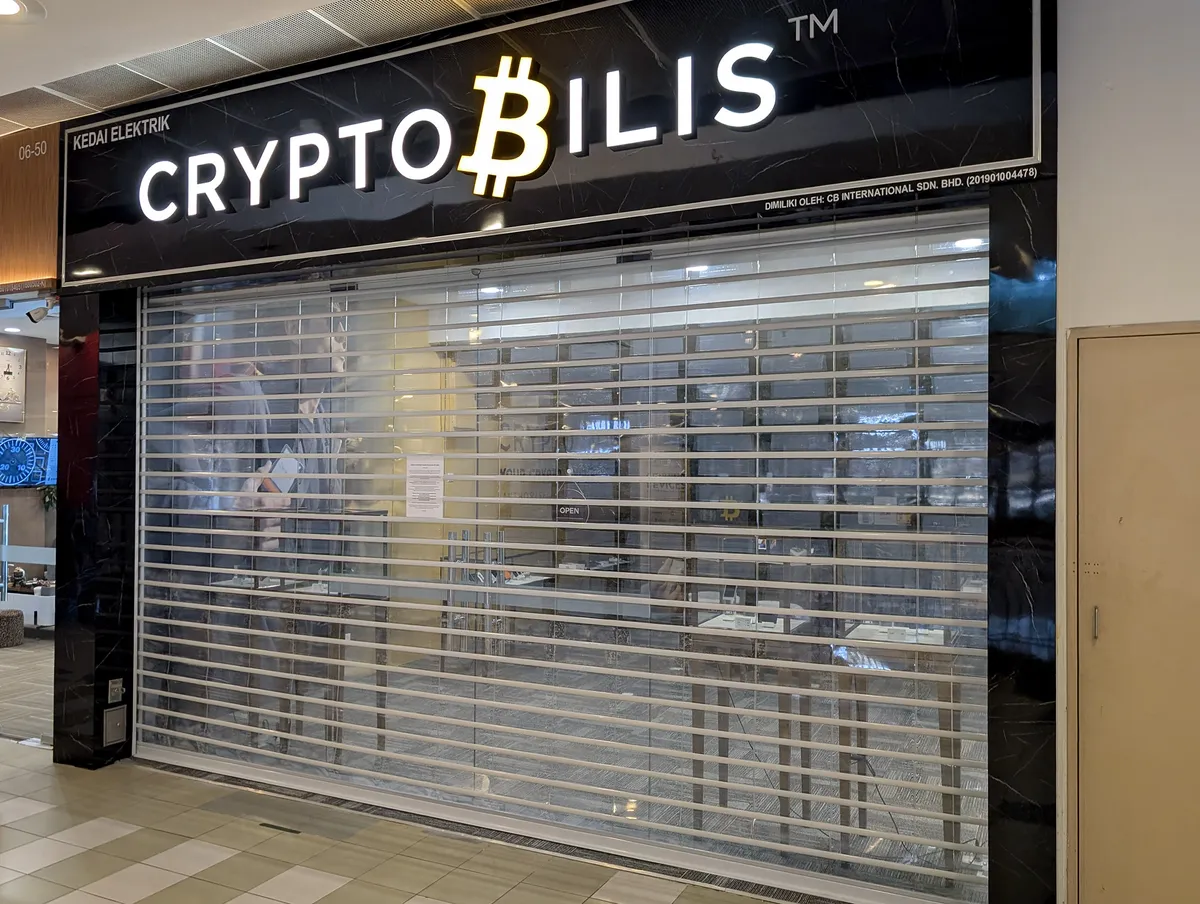
10月13日,吉隆坡一家已关闭的CryptoBilis商店。摄影师:Anders Melin/Bloomberg
在吉隆坡市中心一家小型加密货币商店,一张日期为10月10日的纸张贴在入口的百叶窗上,写着:“我们的实体店暂时关闭,直至另行通知。”
马来西亚零售商 CryptoBilis 是一家硬件加密钱包转售商,已成为一项调查的焦点,该调查涉及从旨在离线保护数字资产的设备中盗窃资金的案件。顾客从10月9日开始报告资金丢失,区块链研究人员估计损失超过9000万美元。
总部位于巴黎的 Ledger SAS 是受影响钱包的制造商,周四表示,“一个高度有组织的犯罪集团”在其一些设备中植入了隐藏硬件。Ledger 此前已将此问题与 CryptoBilis 联系起来,但它也在审查在其他地方购买的钱包中发现植入物的报告,这表明问题可能超出了单一零售商的范围。
这是加密货币曾被认为是“最安全工具”中最新发现的漏洞。过去几个月发生的多次黑客攻击表明,即使是旨在使数字货币免受在线骗子侵害的物理设备也可能被攻破,有时甚至在其所有者将其从包装盒中取出之前。
区块链安全公司CertiK的资本市场和政策负责人Esme Pau表示:“这表明加密货币存储是一种操作风险,而不仅仅是密码学风险。现实世界的安全性取决于整个过程。”
Ledger发言人表示,该公司正在进行调查,其中包括与当地执法部门合作,并将在获得更多信息时分享。CryptoBilis没有回应置评请求。
社交媒体侦探们已经调查了这些植入物的工作原理。据他们说,秘密硬件会拦截发送到Ledger屏幕的密码,然后通过蜂窝连接将这些密钥传输给黑客,黑客随后可以访问其他设备上的资金。
这看起来可能正是我正在调查的。受影响的任何人,请联系我或打开您的Ledger并给我发送图片,以便我们确认是否存在错误。
Ledger的硬件具有保护芯片,但据这些专家称,此次攻击绕过了它。结果,这些植入物可以在为时已晚之前避开标准的安全性检查。
网络安全技术公司FailSafe的首席执行官Aneirin Flynn表示:“防范一种类型的攻击并不能消除其他类型的攻击。”
Ledger是长达数月的“冷钱包”危机的最新章节。冷钱包用于存储私钥且不连接互联网。它们曾被认为犯罪分子无法攻破,但今年夏天,Coinkite Inc.生产的类似设备中的一个软件漏洞暴露了严重的安全漏洞。
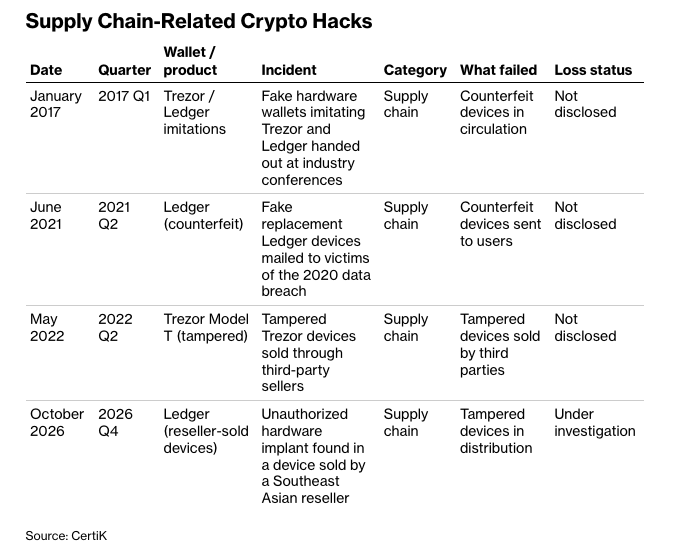
这次黑客攻击导致价值约1.3亿美元的比特币被盗,并在整个行业引发了连锁反应。此后不久,另一家名为Trezor的冷钱包公司通过其一家运输供应商遭遇数据泄露,导致约6.7万名客户的个人信息被曝光。
“人们购买硬件钱包是为了减少他们遭受网络盗窃的风险,但他们仍然依赖于管理其资产的软件、服务和人员,”弗林说。
新威胁
Ledger最近的泄露以一种新的方式令人不安。这不是软件或数据安全漏洞,而是黑客们实际上破解了物理设备来窃取资金。即使在公司周四更新之后,问题的全部程度仍然未知。
多年来,该公司开发了多款设计不同的设备,其中包括一款售价899美元的新产品。旧版本,包括Nano X,有时会落入第三方手中,例如CryptoBilis,他们会对其进行翻新和转售。
在吉隆坡从事加密行业的本·约克表示,他在新加坡樟宜机场的一家Metapod商店购买了一台Ledger Flex。但在他设置它之前,他注意到该设备看起来被人动过手脚。
约克说:“我注意到侧面有细微但可疑的痕迹,表明可能有人试图撬开设备的背面。”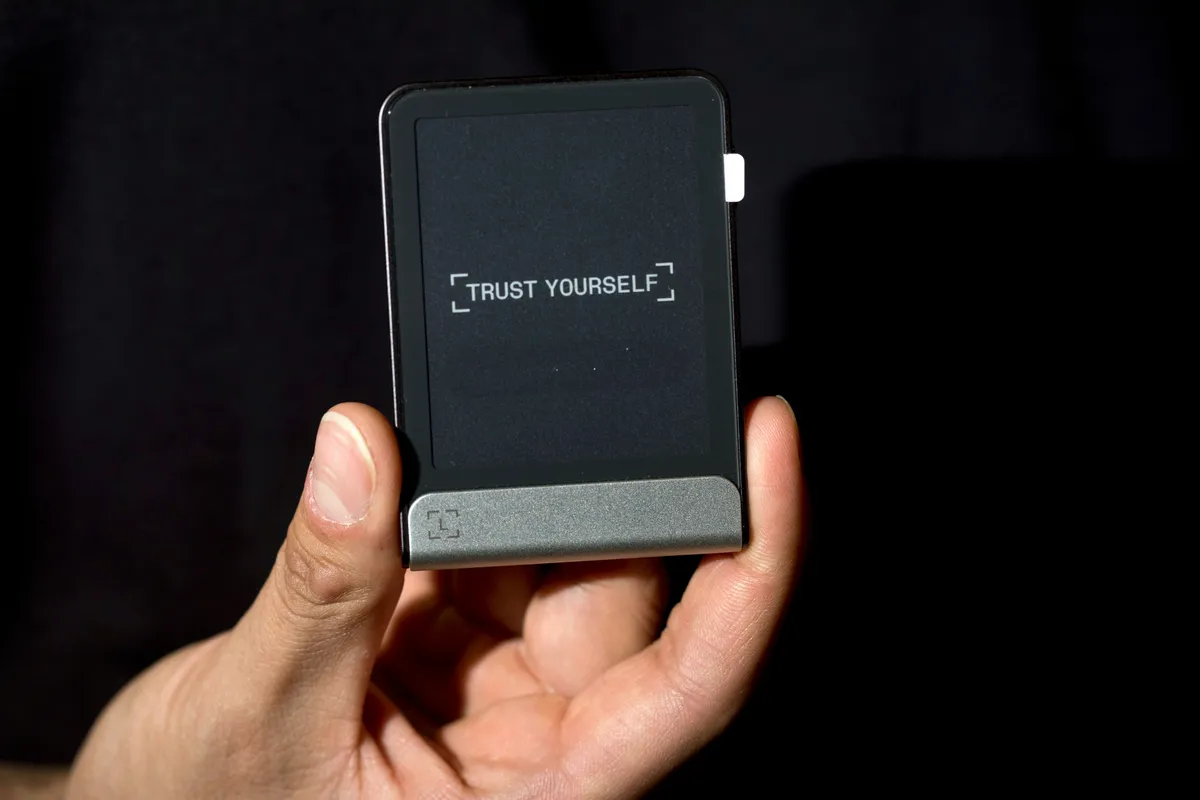
分类账 Flex摄影师:布伦特·卢因/彭博社
他把它寄给了马克·卡普勒斯,一位从加密货币创始人转型为研究员的人,他现在经营着 Tibane 实验室。他此前曾执掌 Mt. Gox,一个数字资产交易所,该交易所曾遭受业内最具破坏性的黑客攻击之一。卡普勒斯在日本工作,他在2019年因篡改与 Mt. Gox 崩溃相关的财务记录而被判缓刑,并被判无罪侵吞。
卡普勒斯是首批在社交媒体上发帖表示愿意帮助 Ledger 黑客攻击受害者的人之一。他检查了约克的设备,发现了一个连接到显示屏的定制连接器,以及一个蜂窝芯片和 SIM 卡。在一次采访中,他说这项技术比人们想象的要复杂。
“这不是你看到一个人在车库里给Ledger植入芯片,”卡佩莱斯告诉彭博社,“这是你在间谍电影中才能看到的规模。”
原文链接:https://www.bloomberg.com/news/articles/2026-10-18/the-crypto-devices-built-to-foil-hackers-came-with-spies-inside?srnd=phx-markets